RGPD réseaux sociaux : les obligations à connaître pour vendre en ligne
Pour utiliser les réseaux sociaux en conformité, un commerçant doit documenter une base légale pour chaque traitement, informer clairement ses abonnés et clients sur l’usage de leurs données, et sécuriser techniquement ses comptes et ses outils publicitaires. Une analyse d’impact devient nécessaire dès que le ciblage publicitaire touche un volume important de données ou des catégories sensibles.
En bref:
- La responsabilité du traitement des données lors d’une campagne publicitaire repose conjointement sur le commerçant et la plateforme, à condition de bien documenter qui définit les finalités et les paramètres.
- La réalisation d’une analyse d’impact est indispensable uniquement en cas de traitement à risque élevé, notamment avec un volume important de données sensibles ou croisées.
- La mise en conformité doit être progressive, en mettant à jour les mentions légales, sécurisant les comptes, et préparant des réponses adaptées aux demandes des clients dans le délai d’un mois.
- Un commerçant doit documenter chaque usage de données, obtenir des consentements clairs ou s’appuyer sur un intérêt légitime, et conserver une preuve horodatée pour respecter la réglementation.
- Externaliser la gestion des réseaux sociaux avec des outils automatisés permet de respecter la conformité tout en optimisant le temps consacré à la communication.
Table des matières
- Checklist rapide : les priorités RGPD à traiter cette semaine
- Consentement ou intérêt légitime : que choisir pour vos publications et vos publicités ?
- Ciblage publicitaire et plateformes : qui porte la responsabilité ?
- Sécuriser vos comptes et vos données : ce que l’article 32 impose concrètement
- Comment répondre à une demande d’accès ou d’effacement dans les délais légaux ?
- Faut-il réaliser une analyse d’impact pour votre boutique ?
- Plan d’action concret : 1 jour, 1 semaine, 1 mois
- Concilier conformité RGPD et efficacité marketing sur les réseaux
- Déléguer la gestion de vos réseaux sociaux sans sacrifier la conformité
- Sources
- Questions fréquentes
Checklist rapide : les priorités RGPD à traiter cette semaine
Avant toute chose, quatre chantiers méritent votre attention immédiate. Ils ne demandent ni budget technique ni expertise juridique poussée, mais ils réduisent l’essentiel du risque.
- Mettez à jour les mentions vie privée accessibles depuis chaque profil (Instagram, Facebook, TikTok) et depuis votre site.
- Vérifiez la base légale de chaque usage : publicité ciblée, messages privés automatisés, listes clients importées.
- Passez en revue vos pixels et événements de suivi, et désactivez ceux qui ne servent plus à rien.
- Sécurisez vos comptes : mots de passe robustes, double authentification, accès administrateur limité aux personnes qui en ont réellement besoin.
- Préparez un canal unique et un modèle de réponse pour traiter les demandes de vos clients concernant leurs données.
Conseil de pro : Créez une adresse e-mail dédiée type [email protected] pour toutes les demandes RGPD. Cela évite qu’une demande urgente se perde dans une boîte de réception encombrée par les commandes et les messages clients.
Consentement ou intérêt légitime : que choisir pour vos publications et vos publicités ?
La confusion entre ces deux bases légales explique la majorité des erreurs observées chez les commerçants. Le consentement s’impose dès que vous utilisez des données sensibles ou que vous sollicitez un opt-in explicite, par exemple pour un formulaire d’inscription à une newsletter promue sur Instagram. L’intérêt légitime, lui, peut justifier certains traitements marketing directs sur une clientèle déjà existante, à condition de documenter une mise en balance entre votre intérêt commercial et les droits de la personne concernée.
Deux cas concrets illustrent la difficulté :
- Importer un fichier client dans un gestionnaire publicitaire pour créer une audience similaire exige une base légale claire et une information préalable des personnes concernées, un point que les lignes directrices de l’EDPB sur le ciblage détaillent précisément.
- L’activation de cookies publicitaires sur votre site avant tout recueil de consentement reste l’une des non-conformités les plus fréquentes chez les petites boutiques en ligne.
Les erreurs les plus courantes restent des mentions vagues du type « nous respectons votre vie privée » sans détail sur les finalités, ou un parcours de consentement où l’utilisateur ne sait jamais vraiment à quoi il a accédé. La CNIL rappelle que l’information doit rester claire et accessible, y compris pour les structures les plus petites. Conservez une preuve horodatée de chaque consentement recueilli, et tenez un registre des traitements, même sommaire.
Ciblage publicitaire et plateformes : qui porte la responsabilité ?
Beaucoup de commerçants pensent qu’en utilisant les outils publicitaires d’un réseau social, la responsabilité RGPD repose uniquement sur la plateforme. C’est faux. Les lignes directrices de l’EDPB établissent que le commerçant qui définit ses critères de ciblage peut être considéré comme responsable conjoint du traitement, aux côtés du réseau social lui-même.
Trois vérifications s’imposent avant de lancer une campagne :
- Identifiez qui définit réellement les finalités et les paramètres de l’audience publicitaire, souvent vous-même via le gestionnaire de publicités.
- Documentez vos échanges avec la plateforme, en conservant captures d’écran des paramètres de confidentialité choisis et des options de ciblage activées.
- Recensez les fournisseurs tiers impliqués, notamment lorsqu’un pixel de suivi ou un import d’adresses e-mail transite par un prestataire externe.
L’affaire de la sanction CNIL de 3,5 millions d’euros prononcée pour une transmission de données de fidélité vers un réseau social sans consentement valable montre où se situe le risque réel : la responsabilité conjointe ne s’arrête pas à la case « j’ai coché les conditions d’utilisation » du réseau social.
Sécuriser vos comptes et vos données : ce que l’article 32 impose concrètement
L’article 32 du RGPD demande des mesures techniques et organisationnelles proportionnées au risque, pas un arsenal de sécurité informatique digne d’une grande entreprise. Pour une boutique ou un indépendant, cela se traduit par des actions accessibles.
- Activez HTTPS partout où c’est possible et chiffrez les fichiers clients sensibles avant tout transfert.
- Sauvegardez régulièrement vos données, y compris celles hébergées sur des outils tiers de gestion de campagnes.
- Imposez des mots de passe complexes, activez la double authentification et limitez le nombre de comptes administrateurs sur vos pages sociales.
- Mettez à jour vos logiciels et extensions, et gardez une trace des accès et des actions sensibles.
- Préparez un plan de réponse simple en cas d’incident, et sensibilisez toute personne qui gère vos réseaux sociaux au quotidien.
Le chiffre à retenir : le guide sécurité de la CNIL recommande explicitement le protocole TLS/HTTPS, la limitation stricte des accès administratifs et une veille régulière sur les mises à jour de sécurité, des mesures reprises des recommandations de l’ANSSI et directement applicables à un compte professionnel Instagram ou Facebook.
Comment répondre à une demande d’accès ou d’effacement dans les délais légaux ?
Le RGPD impose un délai d’un mois pour répondre à une demande d’accès, de rectification, d’effacement ou de portabilité, prolongeable à deux mois supplémentaires pour les dossiers complexes. Ce délai court dès la réception de la demande, même si elle arrive par un simple message privé sur Instagram.
- Réceptionnez et identifiez la demande, en vérifiant l’identité du demandeur avant toute transmission de données.
- Extrayez les données concernées à partir de vos archives : historique de commandes, échanges de messagerie, listes publicitaires.
- Répondez dans le délai légal, en conservant une trace écrite de l’échange pour vous couvrir en cas de contrôle.
L’observatoire LINC de la CNIL a mesuré qu’il fallait en moyenne 4 clics pour accéder au formulaire de demande d’accès sur les réseaux sociaux, et environ 19 h 23 min pour recevoir les données une fois la demande soumise. Ce constat justifie de préparer un modèle de réponse en amont plutôt que d’improviser sous la pression d’une réclamation.
Faut-il réaliser une analyse d’impact pour votre boutique ?
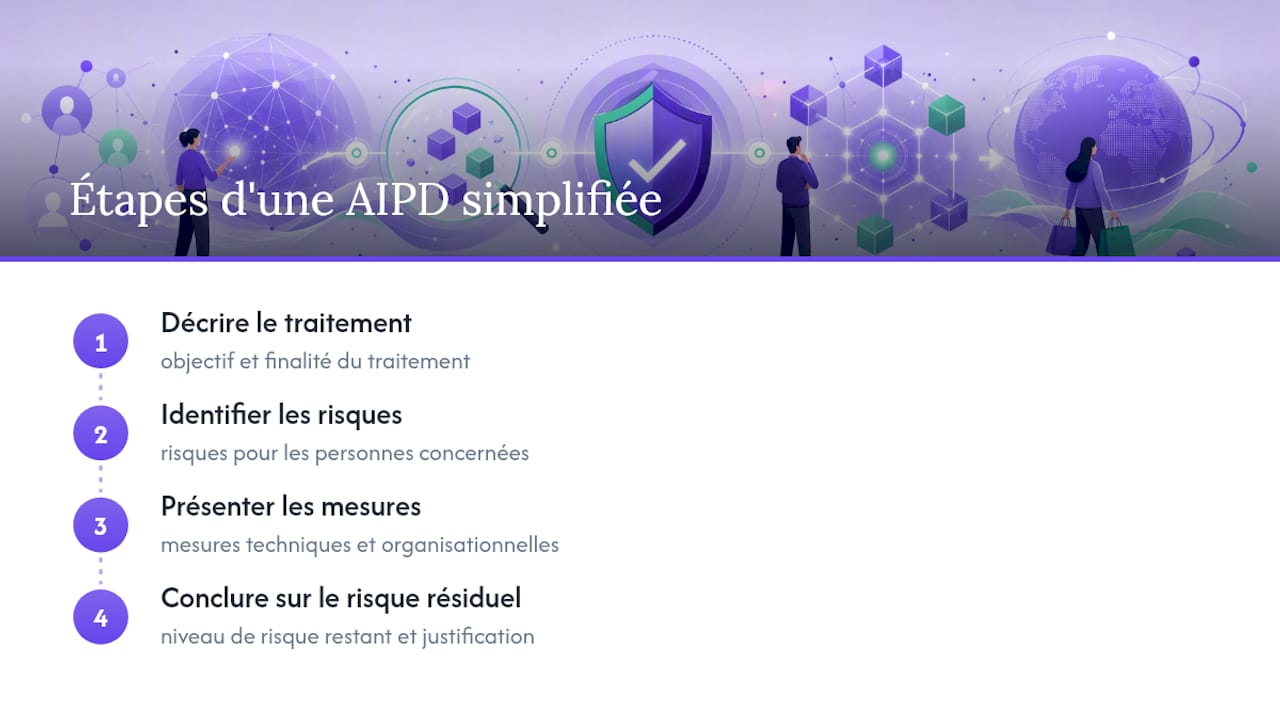
Une analyse d’impact relative à la protection des données (AIPD) devient nécessaire dès qu’un traitement présente un risque élevé pour les personnes concernées, par exemple un volume important de données croisées entre plusieurs sources, ou l’usage de catégories sensibles.
Pour une AIPD simplifiée, quatre étapes suffisent la plupart du temps : décrire le traitement et sa finalité, lister les risques identifiés pour les personnes concernées, détailler les mesures prises pour les réduire, puis conclure sur le niveau de risque résiduel. Une campagne de ciblage avancé combinant données observées et données inférées, comme le décrit Panelfit, entre typiquement dans ce périmètre. Conservez ce document dans votre registre des traitements : c’est la première pièce demandée en cas de contrôle CNIL.
Plan d’action concret : 1 jour, 1 semaine, 1 mois
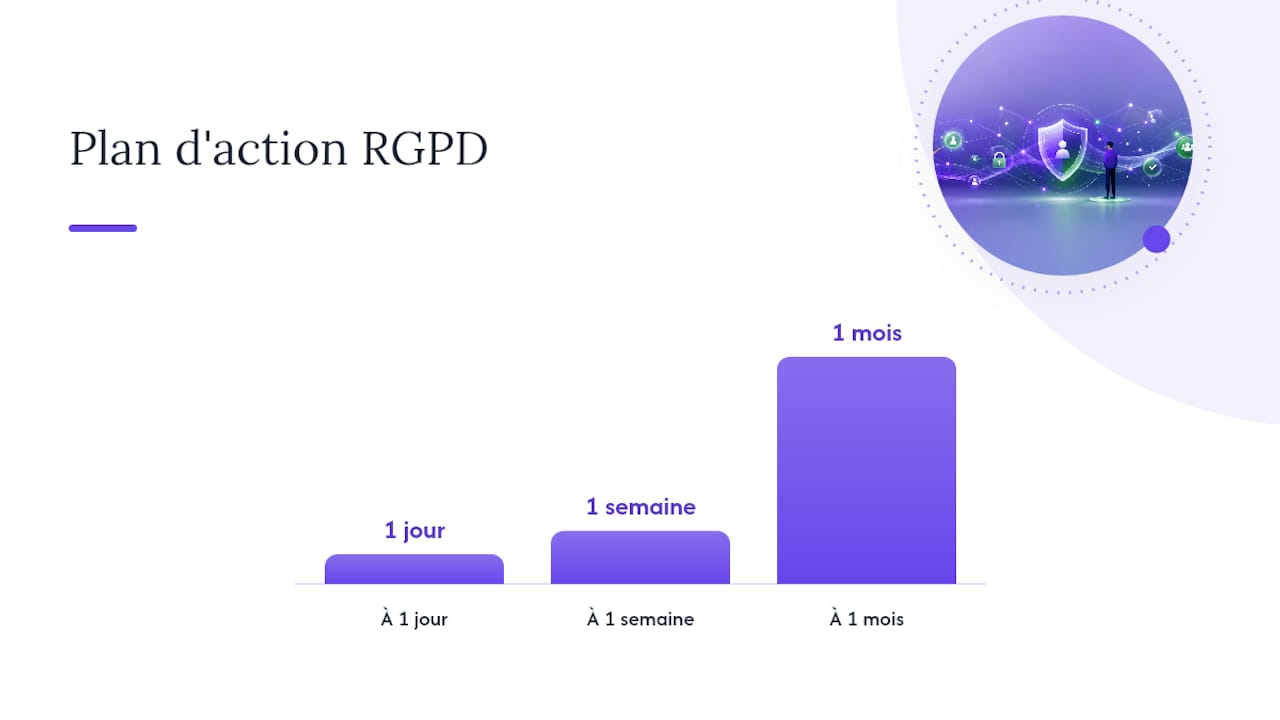
Étaler la mise en conformité évite de tout traiter dans l’urgence et permet de vérifier chaque étape avant de passer à la suivante.
- En 1 jour : mettez à jour les mentions de vos profils sociaux, ajoutez un lien vers votre politique de confidentialité, et passez en revue vos pixels actifs.
- En 1 semaine : ajustez les paramètres de vos campagnes publicitaires, rassemblez les preuves de base légale pour chaque liste de diffusion utilisée.
- En 1 mois : testez votre procédure de réponse aux droits avec un cas fictif, et faites un audit de sécurité complet de vos accès administrateurs.
Conseil de pro : Rédigez à l’avance un message type pour répondre à une demande de suppression de données. Un client qui obtient une réponse claire et rapide porte rarement plainte, même quand la demande initiale traduisait une frustration.
Ce calendrier reprend les grandes lignes du guide CNIL pour TPE/PME, qui insiste sur l’intégration de la protection des données dès la conception de chaque nouvelle campagne, plutôt qu’en correction après coup.
Concilier conformité RGPD et efficacité marketing sur les réseaux
La conformité n’est pas l’ennemie de la performance commerciale, elle en est souvent le socle. Un client qui comprend clairement comment ses données sont utilisées fait davantage confiance à une boutique, et cette confiance se traduit en fidélité durable. Plutôt que de miser sur un ciblage publicitaire agressif basé sur des données inférées, une segmentation construite à partir d’interactions réellement consenties (likes, réponses à un sondage, inscription volontaire) donne des audiences plus qualifiées. Intégrer la conformité dès la conception d’une campagne, et non comme une case à cocher en fin de processus, évite la plupart des mauvaises surprises.
— Lorys
Déléguer la gestion de vos réseaux sociaux sans sacrifier la conformité
Tenir une checklist RGPD à jour tout en publiant régulièrement sur trois ou quatre réseaux sociaux, c’est le double travail que subissent la plupart des commerçants indépendants. Un assistant digital peut générer des publications à partir d’une photo et d’un message vocal, habiller les vêtements sur des mannequins dans des décors locaux, et adapter automatiquement les descriptions à chaque plateforme, sans que vous ayez à rédiger vous-même chaque mention ou légende.
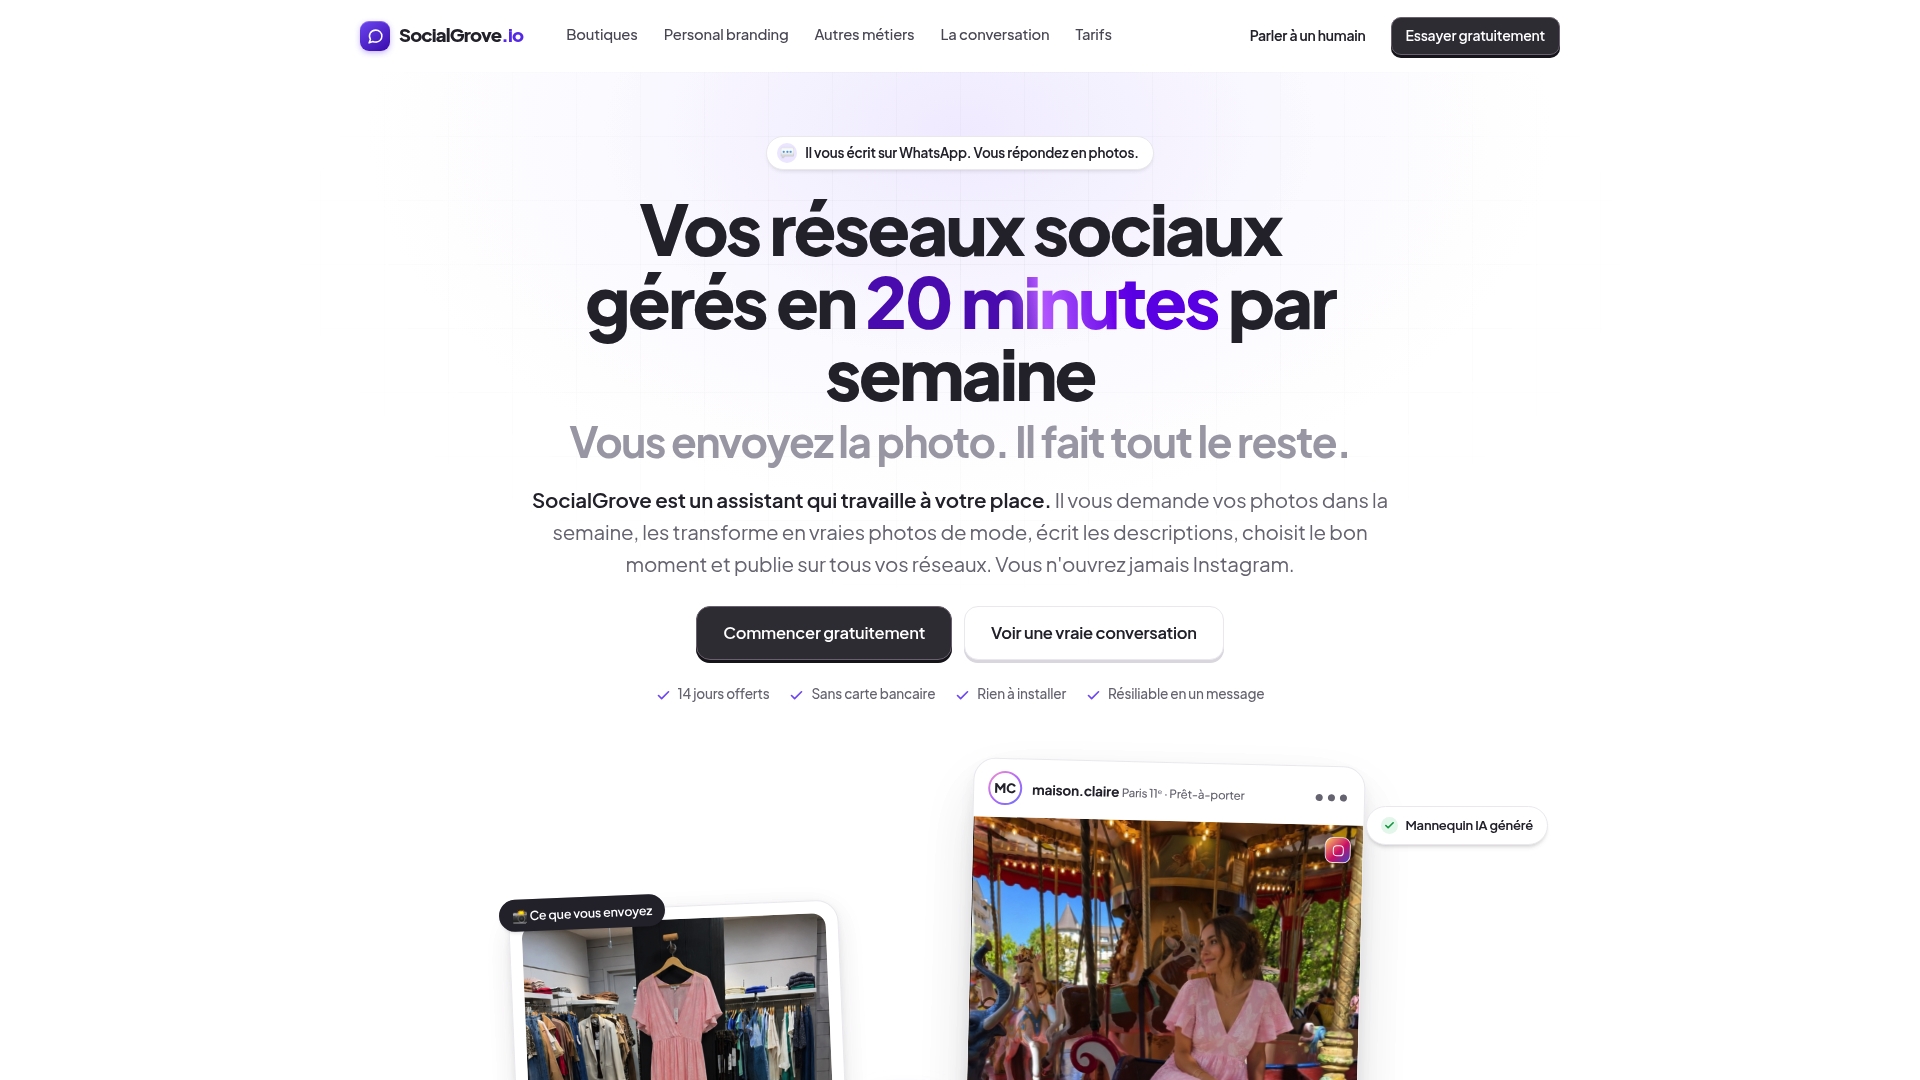
Le service peut fonctionner via WhatsApp ou Telegram, sans application à installer, et permet de gérer ses réseaux sociaux en moins de temps qu’une gestion manuelle classique. Moins de temps passé à improviser une légende, c’est aussi moins de risque d’oublier une mention ou de laisser un pixel mal configuré actif trop longtemps. Consultez la page dédiée de Socialgrove pour voir comment l’outil s’intègre à votre activité et vérifier les informations sur le traitement de vos données.
Questions fréquentes
Faut-il un consentement pour toute publicité sur les réseaux sociaux ?
Non, tout dépend de l’usage : un intérêt légitime documenté peut suffire pour du marketing direct sur des clients existants, mais le consentement explicite reste obligatoire dès que des données sensibles ou un import de fichier tiers entrent en jeu, comme le précisent les lignes directrices de l’EDPB.
Combien de temps ai-je pour répondre à une demande d’accès ?
Le délai légal est d’un mois à compter de la réception de la demande, prolongeable de deux mois pour les dossiers complexes. L’observatoire LINC de la CNIL a mesuré un délai moyen de 19 h 23 min pour recevoir des données via les formulaires des réseaux sociaux eux-mêmes.
Suis-je responsable si le réseau social gère mal mes données publicitaires ?
Oui, potentiellement. La notion de responsabilité conjointe entre le commerçant qui définit son ciblage et la plateforme qui l’exécute est établie par l’EDPB, et la sanction CNIL de 3,5 millions d’euros prononcée en la matière l’illustre concrètement.
Une petite boutique doit-elle vraiment réaliser une AIPD ?
Seulement si un traitement présente un risque élevé, par exemple un volume important de données croisées ou du ciblage publicitaire avancé basé sur des données inférées. Une AIPD simplifiée en quatre étapes suffit généralement pour une structure de petite taille.
Socialgrove aide-t-il à respecter les mentions RGPD sur mes publications ?
Socialgrove génère des descriptions adaptées à chaque réseau social et vous permet de vous concentrer sur votre activité plutôt que sur la rédaction manuelle de chaque publication. Les informations détaillées sur le traitement des données sont disponibles sur la page du service.